Tietoturvavinkit yritykselle: Viisi vinkkiä käytännön tietoturvaan
Pähkinänkuoressa
Käytä vahvoja salasanoja: pitkä salalause on turvallisempi kuin lyhyt salasana, ja jokaisella palvelulla pitää olla oma salasana.
Ota kaksivaiheinen tunnistautuminen (MFA) käyttöön.
Huijausviestit paranevat tekoälyn myötä: tarkista epätavallinen pyyntö toista kautta ja kirjaudu aina virallisen osoitteen tai sovelluksen kautta.
Päivitykset, selkeät ohjeet ja ilmoituskanava ovat tietoturvan perusta.
Jos et tiedä missä kunnossa tietoturvasi on, on tietoturva-auditointi hyvä ensimmäinen askel.
Yrityksen näkökulmasta tietoturva tarkoittaa laajempien tietoturvajärjestelyjen lisäksi myös käytännön arjen tietoturvallista toimintaa. Lokakuu on kyberturvallisuuskuukausi, joten nyt on hyvä hetki ottaa nämä tietoturvavinkit käyttöön omalle yritykselle tai tiimille! Aiemmassa blogiartikkelissamme kerroimme lisää kyberturvallisuuskuukaudesta ja kävimme läpi, mitä ENISAn ja Eurobarometrin tuoreet luvut kertovat tietoturvauhista ja miksi yrityksen tietoturva kannattaa tarkistaa. Tsekkaa aiempi artikkeli, jos haluat lisätietoa aiheesta.
1. Käytä vahvoja salasanoja ja salasanojen hallintaohjelmaa
Vahva salasana on pitkä ja vaikea arvata, eikä sitä käytetä muissa järjestelmissä. Kyberturvallisuuskeskuksen ohjeen mukaan salasanan pituuden tulisi olla vähintään 15 merkkiä, ja salalause on turvallisempi kuin tavallinen salasana.
Hyvä salasana voi olla esimerkiksi kokonainen lause, jossa on epätavallisia tai erikielisiä sanoja sekä erikoismerkkejä. Jokaiselle käyttäjätilille tulee myös olla eri salasana. Kymmenien pitkien salasanojen muistaminen voi kuitenkin olla hankalaa, ellei mahdotonta, ja silloin apuun voidaan ottaa myös salasanojen hallintaohjelma (puhekielessä salasanamanageri). Työkalu auttaa luomaan vahvat salasanat ja säilyttämään ne suojattuina, ja käyttäjän tarvitsee muistaa vain yksi pääsalasana. Pääsalasanaa on suojattava erityisen hyvin, koska sen paljastuminen avaa pääsyn kaikkiin salasanoihin.
Yrityksen käytössä olevissa järjestelmissä tulisi aina hyödyntää vahvoja salasanoja tai salalauseita. Vahva salasana auttaa pitämään käyttäjätunnukset turvassa.
2. Ota kaksivaiheinen tunnistautuminen käyttöön
Kaksivaiheinen tunnistautuminen, jota kutsutaan myös monivaiheiseksi tunnistautumiseksi tai MFA:ksi, tarkoittaa, että kirjautuminen vaatii salasanan lisäksi toisen varmistuksen, esimerkiksi tunnistautumissovelluksen hyväksynnän tai koodin. Kaksivaiheista tunnistautumista käytettäessä pelkkä salasanan joutuminen vääriin käsiin ei yksin riitä tilin kaappaamiseen.
Kyberturvallisuuskeskus on kehottanut yrityksiä ottamaan monivaiheisen tunnistautumisen käyttöön vähintään julkisesta verkosta tavoitettavissa olevissa, kirjautumista vaativissa digipalveluissa. Kaksivaiheista tunnistusta kannattaa kuitenkin käyttää aina, kun mahdollista.
Kaksivaiheinen tunnistautuminen ei silti ole aukoton turvakeino. Se ei myöskään korvaa valppautta, eli muista aina tarkistaa sivuston osoite ennen kirjautumistietojen antamista ja varmista, että hyväksyntäpyyntö on itse tekemäsi. Jos saat odottamattoman hyväksyntäpyynnön kirjautumisesta, jota et itse tehnyt, älä hyväksy sitä vaan ilmoita asiasta tietoturvasta vastaavalle henkilölle.
3. Opettele tunnistamaan huijausviestit
Huijausviestin voi tunnistaa kiireestä, epätavallisesta pyynnöstä tai kirjautumislinkistä, mutta tekoäly on tehnyt tunnistamisesta entistä vaikeampaa. Aiemmin huijausviestin paljasti usein heikko suomen kieli, mutta nykyään viestit ovat uskottavampia.
Käytännön vinkit huijausviestien tunnistamiseen:
Älä kirjaudu viestin linkin kautta. Käytä aina virallista osoitetta tai sovellusta.
Älä anna kiireen sumentaa ajattelua tai painostaa toimintaan.
Tarkista epätavalliset pyynnöt toista kautta. Jos vaikkapa “toimitusjohtaja” pyytää kiireellistä maksua tai videolla oleva henkilö vaikuttaa epäilyttävältä (kuten syväväärennokseltä eli eng. deepfake), varmista asia toista kautta, esimerkiksi soittamalla henkilölle tuttuun numeroon.
Lisää vinkkejä tietojenkalastelun tunnistamiseen löydät esimerkiksi Rikosuhripäivystyksen sivuilta.
4. Huolehdi päivityksistä, turvallisista yhteyksistä ja ohjeistuksesta
Töitä tehdessä kannattaa aina pitää laitteet ajan tasalla ja varmistaa, että yhteydet ovat suojattuja. Pidä siksi laitteet, käyttöjärjestelmät, selaimet ja sovellukset päivitettyinä. Käytä työtehtävissä suojattua yhteyttä, esimerkiksi VPN:ää, ja ole varovainen julkisissa verkoissa. Laitteet kannattaa lukita aina, kun poistut niiden luota.
Tietoturvapolitiikka on yrityksen kirjallinen kuvaus siitä, miten tietoturvaa hoidetaan. Siinä kannattaa kertoa ainakin:
mitä salasanoilta ja tunnistautumiselta vaaditaan
kenelle epäilyttävästä viestistä tai tietoturvapoikkeamasta ilmoitetaan ja kuka vastaa tietoturvasta
mitä muita tietoturvakäytänteitä yrityksellä on
Ohjeistus ei kuitenkaan auta, jos kukaan ei tiedä siitä. Eurobarometri-kyselyn mukaan vain 45 % vastaajista kertoo organisaationsa viestivän tietoturva-asioista säännöllisesti. Tässä onkin helppo parannuskohde jokaiselle yritykselle: huolehdi, että ohjeistus on ajan tasalla ja kaikkien tiedossa! Työntekijöitä kannattaa myös kannustaa jakamaan tietoa esimerkiksi saamistaan huijausviesteistä koko tiimin kesken, jotta kaikki pysyvät valppaina. Tätä varten voit perustaa vaikkapa asialle tarkoitetun viestintäkanavan, jonka kautta löytyvät myös tietoturvapolitiikka sekä tietoturvasta vastaava henkilö.
5. Selvitä tilanne ulkopuolisen asiantuntijan avulla: tietoturva-auditointi
Kun perusasiat ovat kunnossa, kannattaa keskittyä parantamaan koko yrityksen tietoturvaa kokonaisvaltaisesti. Tietoturva-arviointi tai -auditointi on hyvä ratkaisu, kun sisäinen tietoturvaosaaminen ei riitä. Ulkoinen asiantuntija, kuten tietoturvakonsultti, käy läpi nykyiset käytännöt, tunnistaa selkeimmät riskikohdat ja antaa priorisoidun toimenpidelistan. Jos tämä olisi sinun yrityksellesi looginen seuraava askel, voimme auttaa sinua löytämään tarvitsemasi tietoturva-asiantuntijan.
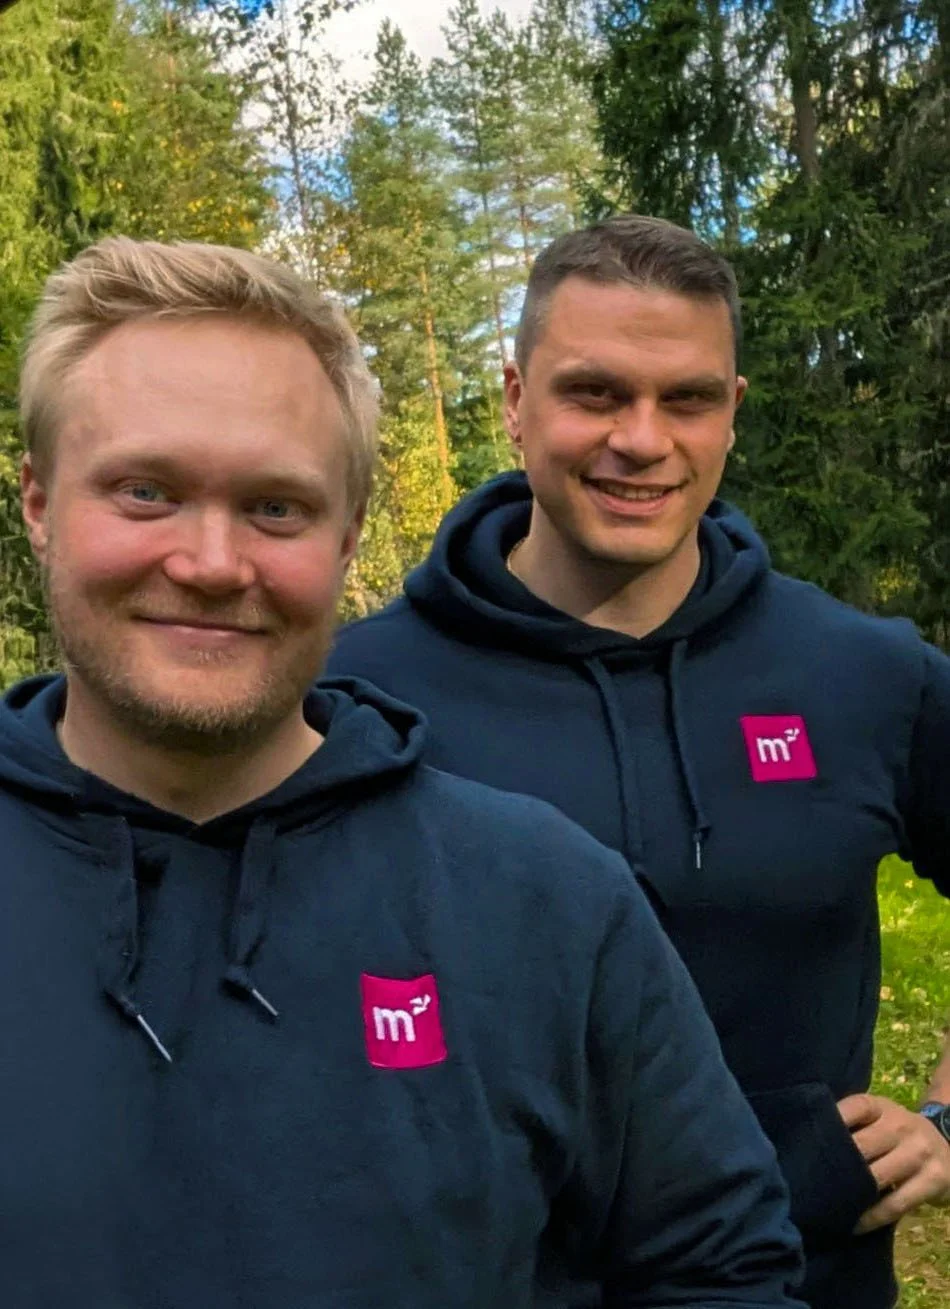
Sampsa (edessä) ja Tero (takana) voivat auttaa löytämään parhaan tietoturva-asiantuntijan!
Tietoturva paranee pienillä askelilla
Kaikkea ei tarvitse tehdä kerralla! Aloita perusasioista, kuten kaksivaiheisesta tunnistautumisesta ja salasanoista, ja lisää muita tietoturvakäytänteitä ajan kanssa. Muista pitää koko tiimisi ajan tasalla.
Jos kaipaat apua tietoturvan nykytilan kartoittamiseen tai tarvitset tietoturva-asiantuntijan vahvistamaan tiimiäsi, Marvel Consultingin konsultit auttavat mielellään. Ota yhteyttä ja jutellaan tarpeistasi! Ota yhteyttä ja jutellaan tarpeistasi!