Lokakuu on sopiva hetki hoitaa yrityksen tietoturva kuntoon
Pähkinänkuoressa
Lokakuu on Euroopan kyberturvallisuuskuukausi (ECSM), eli EU:n ja ENISAn vuosittainen kampanja tietoturvatietoisuuden lisäämiseksi.
73 % kyberhyökkäysten kohteista on NIS2-sääntelyn määrittelemiä olennaisia tai tärkeitä toimijoita.
Yleisimmät uhat ovat edelleen tietojenkalastelu ja kiristyshaittaohjelmat, mutta tekoälyä hyödyntävät huijaukset lisääntyvät nopeasti.
Vain 45 % organisaatioista viestii tietoturva-asioista säännöllisesti henkilöstölleen, vaikka 74 % työntekijöistä kohtaa epäilyttäviä viestejä.
Yrityksen tietoturvan tila kannattaa selvittää konkreettisesti: tietoturva-arviointi tai -auditointi on usein paras tapa aloittaa.
Lokakuu on kyberturvallisuuskuukausi: laita yrityksen tietoturva kuntoon!
Yrityksen tietoturva tarkoittaa niitä käytäntöjä, työkaluja ja osaamista, joilla organisaatio suojaa tietonsa, järjestelmänsä ja toimintansa kyberuhilta. Lokakuussa vietettävä Euroopan kyberturvallisuuskuukausi on hyvä hetki tarkistaa, missä kunnossa se on omassa yrityksessäsi. Käymme tässä blogiartikkelissa läpi tiivistetysti, mitä ENISAn Threat Landscape 2026 -raportti ja tuore Eurobarometri-kysely kertovat yleisimmistä tietoturvauhista, miksi tietoturva on tärkeä asia kaikille yrityksille ja miten tietoturva-auditointi voi auttaa selvittämään oman tilanteesi.
Mikä on kyberturvallisuuskuukausi?
Kyberturvallisuuskuukausi (European Cybersecurity Month = ECSM) on EU:n vuosittainen kampanja, joka järjestetään joka lokakuu jäsenmaissa. Kampanja käynnistyi ENISAn, eli EU:n kyberturvallisuusviraston, aloitteesta vuonna 2012 ja sitä tukevat nykyään ENISA ja Euroopan komissio yhdessä jäsenmaiden sekä julkisen ja yksityisen sektorin toimijoiden kanssa. Tavoitteena on lisätä kansalaisten ja organisaatioiden tietoturvatietoisuutta sekä tarjota keinoja turvalliseen asiointiin verkossa. Suomessa Traficomin Kyberturvallisuuskeskus osallistuu kampanjaan jakamalla Nyt valppaana -verkoston vinkkejä.
Miksi yrityksen tietoturva kannattaa tarkistaa juuri nyt
Tuoreen Eurobarometri-kyselyn mukaan:
74 % vastanneista on saanut epäilyttäviä sähköposteja, viestejä tai puheluita viimeisen kuuden kuukauden aikana.
83 % vastanneista pitää kyberhyökkäyksen seurauksia vakavina organisaatiolleen.
Vain 45 % vastaajista kertoo organisaationsa viestivän tietoturva-asioista säännöllisesti, ja vain noin puolella organisaatioista on keskeiset tietoturvatoimenpiteet jo käytössä.
Lisäksi ENISAn Threat Landscape 2026 -raportin mukaan eniten kohteeksi joutuu julkishallinto (32 % tapauksista), ja 73 % kohteista on NIS2-sääntelyn määrittelemiä olennaisia tai tärkeitä toimijoita.
Toisin sanoen: tietoturvauhkia on paljon, mutta moni yritys ei pidä työntekijöitään säännöllisesti kartalla yrityksen tietoturva-asioista ja uusimmista uhista. Tietoturvatietoiset työntekijät auttavat pitämään yrityksen turvassa monilta tietoturvauhilta. Toisaalta aihe on tärkeä myös sääntelyn näkökulmasta esimerkiksi silloin, kun yritys on NIS2-mukainen olennainen tai tärkeä toimija.
Myös muu lainsäädäntö tekee tietoturva-asioihin perehtymisen yhä tärkeämmäksi asiaksi yrityksille. Mikäli lainsäädännön vaatimukset ohittaa, yrityksellä on tietoturvariskien lisäksi riski sanktioille. Olemme käsitelleet CRA-lainsäädäntöä (Cyber Resilience Act) esimerkiksi SaaS-yrityksien näkökulmasta aiemmassa blogiartikkelissamme. CRA on erityisen ajankohtainen huomioida, sillä sen vaatimukset ovat jo tulleet tai ovat tulossa voimaan lähiaikoina; tästä kerroimme myös aiemmassa blogiartikkelissamme CRA:n raportointivelvoitteet tulevat voimaan syyskuussa 2026.
Yleisiä uhkia: tietojenkalastelu, kiristyshaittaohjelmat ja ClickFix
Tietojenkalastelu (phishing) on edelleen yleisin yksittäinen uhka. Siinä hyökkääjä yrittää huijata vastaanottajan luovuttamaan tunnuksia, maksutietoja tai muita arkaluonteisia tietoja aidolta näyttävän viestin, linkin tai verkkosivun avulla. Tietojenkalastelulta voi suojautua esimerkiksi vahvojen salasanojen sekä monivaiheisen tunnistautumisen (MFA = multi-factor authentication) avulla ja olemalla klikkaamatta epäilyttäviä linkkejä. Lisää vinkkejä löydät esimerkiksi Rikosuhripäivystys-sivuilta.
Kiristyshaittaohjelmat (ransomware) puolestaan salaavat organisaation tiedot ja vaativat lunnaita niiden vapauttamisesta. ENISAn mukaan kiristyshaittaohjelmia käytettiin vuonna 2025 noin 40 %:ssa rahallisesti motivoituneista kyberhyökkäyksistä. Kiristyshaittaohjelmilta voit suojautua myös esimerkiksi olemalla klikkaamatta epäilyttäviä linkkejä sekä huolehtimalla laitteesi virustorjunnasta.
Vuonna 2023 ensimmäisen kerran havaittu tekniikka nimeltä ClickFix on myös nostanut päätään. ClickFix huijaa käyttäjän suorittamaan haitallisen komennon itse, esimerkiksi “I am not a robot” -tyyppisten painikkeiden avulla. Tämän jälkeen käyttäjää pyydetään laittamaan kopioitu teksti suorita-valintaikkunaan omalla laitteellaan (esim. Windows + R). Traficomin sivuilta löytyy apua ClickFix-huijauksen tunnistamiseen ja siltä suojautumiseen, sekä yksilöille että organisaatioille.
Tekoäly muuttaa uhkakuvaa
ENISA nostaa esiin Threat Landscape 2026 -raportissa, että rikolliset hyödyntävät tekoälyä yhä enemmän sekä huijausten tekemiseen että disinformaation levittämiseen. Vain vuoden aikana tekoälyavusteinen vieraan vallan tiedonmanipulaatio ja vaikuttaminen (foreign information manipulation and interference = FIMI) kasvoi 259 %. Tämä kannattaa ottaa huomioon myös oman organisaation varautumisessa: perinteinen "tarkista lähettäjän osoite" -ohjeistus ei enää riitä, kun tekoäly osaa tuottaa virheetöntä kieltä, aidolta kuulostavaa puhetta ja jopa uskottavaa videosisältöä.
Jos tekoälyn sääntely EU:ssa kiinnostaa laajemmin, olemme kirjoittaneet blogiartikkelin myös EU:n tekoälyasetuksesta.
Yrityksen tietoturvan varmistaminen: tietoturva-auditointi
Moni yritys olettaa tietoturvansa olevan riittävällä tasolla, mutta ei ole koskaan varsinaisesti selvittänyt asiaa. Jos riskejä ei ole omassa toiminnassa tullut vielä vastaan, voi olla helppoa tuudittautua turvallisuuden tunteen varaan. Mutta vaikkei tietojenkalasteluyrityksiä tai muita kyberriskejä ole ollut menneisyydessä, ei se tarkoita sitä, ettei niitä ilmene tulevaisuudessa. Varautuminen riskeihin on paras tapa estää niiden konkretisoituminen.
Tietoturva-arviointi tai tietoturva-auditointi on tähän konkreettinen vastaus: ulkopuolinen asiantuntija käy läpi nykyiset käytännöt, tunnistaa selkeimmät riskikohdat ja antaa priorisoidun toimenpidelistan. Tämä on usein järkevin ensimmäinen askel ennen laajemman tietoturvaohjeistuksen laatimista tai uusien työkalujen hankkimista.
Tietoturvapalvelut ja tietoturvakonsultointi: milloin kannattaa hakea ulkopuolista apua
Kaikilla yrityksillä ei ole omaa tietoturvatiimiä, eikä se välttämättä olekaan tarpeen.
Silloin, kun tietoturvaosaamista tarvitsee, voi ulkoisen osaamisen hyödyntäminen olla hyvä ratkaisu. Tilanteita, joissa ulkoinen tietoturvapalvelu tai -konsultointi voisi olla tarpeen, ovat esimerkiksi:
oma osaaminen tai resurssit eivät riitä kattavan tietoturvaohjelman rakentamiseen
NIS2 tai muu sääntely edellyttää toimenpiteitä, joiden laajuutta on vaikea arvioida itse
yritys on kasvanut nopeasti, eikä tietoturva ole pysynyt mukana
edellisestä tietoturva-arvioinnista on kulunut pitkä aika tai sellaista ei ole koskaan tehty
Tietoturvapalveluita voi hankkia monessa muodossa: kertaluonteisena auditointina, jatkuvana konsultointina tai vuokrattuna tietoturva-asiantuntijana osana omaa tiimiä. Meiltä saat avuksesi osaavan tietoturva-asiantuntijan, joka hoitaa yrityksesi tietoturva-asiat kuntoon.
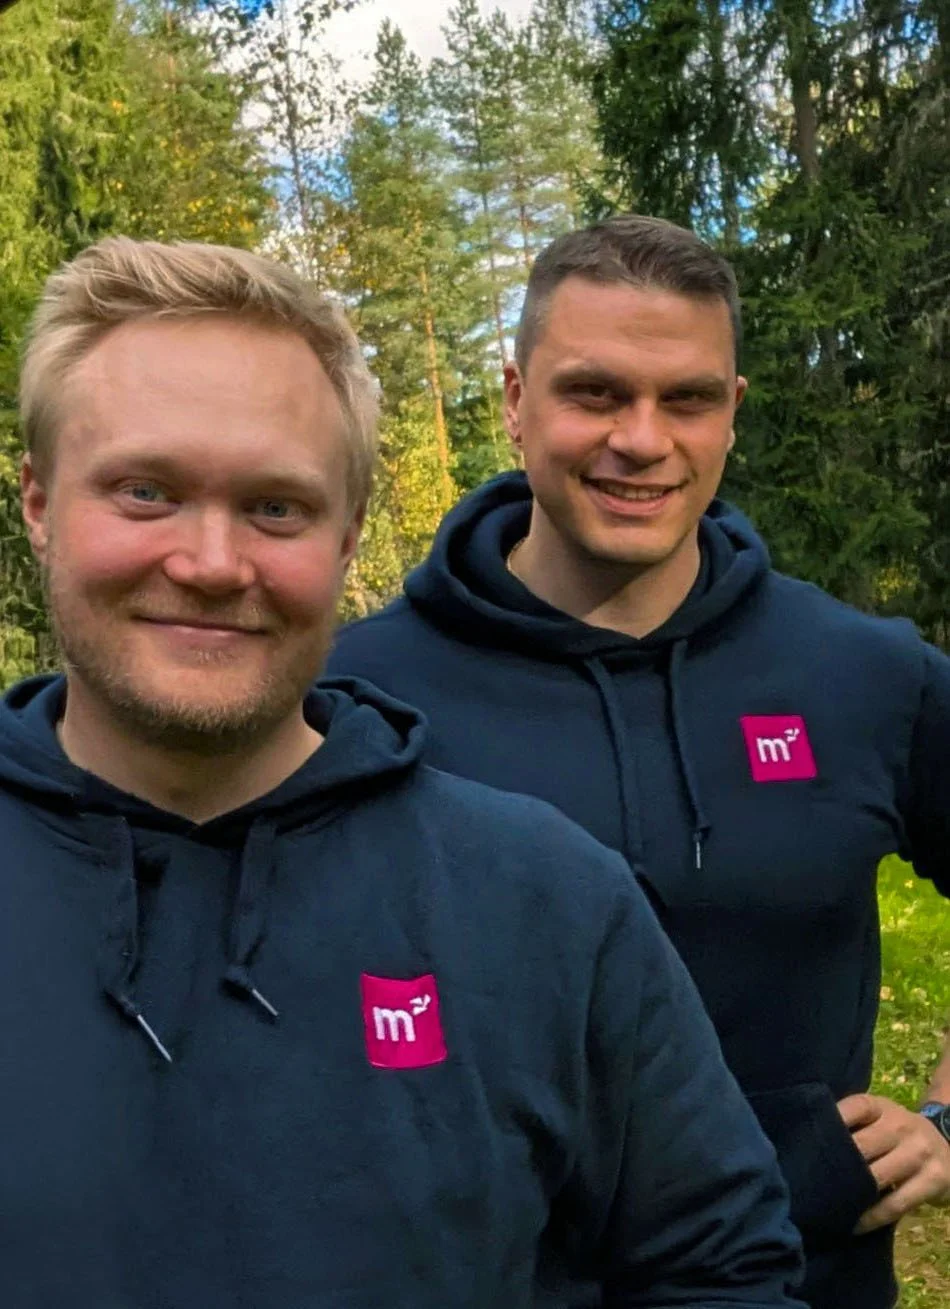
Sampsa (edessä) ja Tero (takana) voivat auttaa löytämään parhaan tietoturva-asiantuntijan!
Tietoturva ei ole kertaluonteinen projekti
Kyberturvallisuuskuukausi on hyvä muistutus tietoturvan kehittämisestä, mutta asiaa ei sovi unohtaa kuukauden vaihtuessa. Yrityksen tietoturva vaatii jatkuvaa ylläpitoa, riskien huomioimista ja oikeaa osaamista sekä sen päivittämistä.
Jos kaipaat tietoturvakonsultointia yrityksesi nykytilan kartoittamiseen tai tarvitset tietoturva-asiantuntijan vahvistamaan tiimiäsi, Marvel Consultingin konsultit auttavat mielellään. Ota yhteyttä ja jutellaan tarpeistasi!